

苏州银行760万最大罚单!涉网络及数据安全等11项违规
2026年6月18日,中国人民银行江苏省分行公示了最新行政处罚决定(苏银罚决字〔2026〕19-21号)。苏州银行股份有限公司(以下简称"苏州银行")因涉及违反网络安全、数据安全管理规定等11项违法行为,被处以警告、通报批评,没收违法所得约40万元,罚款超721万元,合计罚没超760万元。
一、处罚核心信息一览
行政处罚决定书文号:苏银罚决字〔2026〕19号
处罚机关:中国人民银行江苏省分行
处罚决定日期:2026年6月10日(公示日期:2026年6月18日)
处罚结果:警告、通报批评,没收违法所得 399,480.86 元,罚款 7,210,200.00 元(合计罚没 7,609,680.86 元)。
罚款金额:¥7,210,200
二、11项主要违法违规行为
此次罚单覆盖面极广,涉及银行的支付结算、现金管理、风险管理及信息科技等多个核心业务板块:
◆ 违反网络安全管理规定
◆ 违反数据安全管理规定
◆ 违反信用信息采集、提供、查询及相关管理规定
◆ 未按照规定开展客户尽职调查(反洗钱)
◆ 未按照规定保存客户身份资料和交易记录(反洗钱)
◆ 未按照规定报告可疑交易(反洗钱)
◆ 违反账户管理规定
◆ 违反收单管理规定
◆ 违反人民币流通管理规定
◆ 违反反假货币业务管理规定
◆ 占压财政存款或者资金
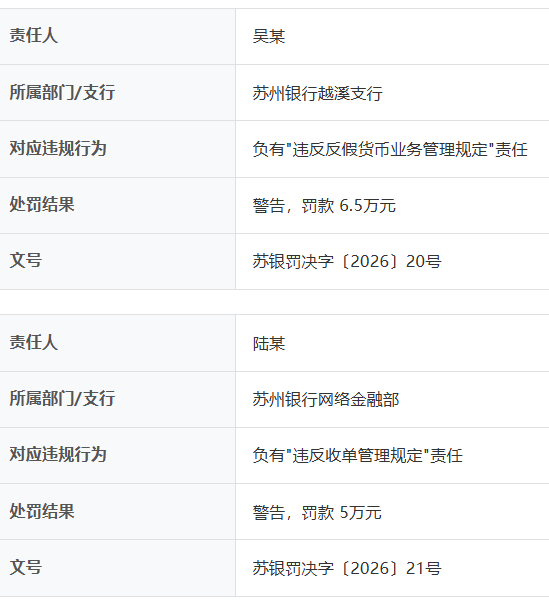
三、"双罚制"落实:责任人被罚
除机构受罚外,央行同时对两名直接责任人进行了追责:
四、合规高压下的"反差"
📉 城商行近年少见巨额罚单
本次 721.02万元 的罚款金额,直接刷新了苏州银行自2010年9月成立以来的历史最高纪录,在近期城商行罚单中也属于较高水平。
作为总部设在苏州的A股上市城商行,苏州银行在江苏省内已实现经营机构全覆盖。然而,在业务快速扩张的同时,多条线合规防线暴露出明显漏洞,尤其是网络安全与数据安全首次成为重灾区。
🔄 严密架构下的合规失效?
讽刺的是,根据苏州银行《2025年度可持续发展报告》,该行本已建立了相对完善的数据安全治理架构:
◆ 顶层设计:董事会承担主体责任,数据治理委员会组织实施,党委书记为网络安全第一责任人,设立专门的"网络安全官"。
◆ 执行与监督:大数据管理部归口,信息科技部负责技术防护,法律合规及审计部负责监督。
◆ 合规动作:2025年该行还参照国家标准《GB/T 45577—2025 数据安全技术 数据安全风险评估方法》对11个系统进行了风险自评估,并计划于2026年完成整改。
一边是高调宣称的"合规体系与自查整改",另一边则是监管重拳落下的"11项违规大单",这也印证了目前部分金融机构安全合规的实际落地与制度建设之间仍存在巨大的"断层"。
五、结语
金融行业作为数据密集型行业,网络与数据安全正全面进入强监管时代。苏州银行此次创纪录的罚单再次敲响警钟:数据安全不能停留在"制度纸面上"和"评估报告里",如何将合规转化为常态化的技术风控能力,是数字化转型中所有中小金融机构的必答题。


